
この記事に広告は含みません。内容は金融庁の公式発表をもとに編集部がまとめたものです。情報は2026年11月7日に確認したものです。
- 金融庁が利用者へ「お願い」を発表2026年11月6日、「現下の情勢を踏まえた金融機関利用者へのお願い」を出しました。同じ日に、政府の関係閣僚会議が「サイバーセキュリティ緊急対策パッケージ」を決めています。
- お願いは4つメールのリンクを安易に押さない、パスワードを使いまわさない、フィッシングに強い多要素認証を使う、身に覚えのない取引の通知があればすぐ金融機関に連絡する、の4つです。
- 心配なときの相談先がある取引先の金融機関からの情報流出が心配な人は、金融庁の金融サービス利用者相談室(0570-016811、平日10時〜17時)に相談できます。
何が発表された?
金融庁は2026年11月6日、「現下の情勢を踏まえた金融機関利用者へのお願い」を発表しました。
発表によると、最近、インターネットに公開している顧客向けのサービスや業務システムへの不正アクセスが相次ぎ、顧客情報などが漏えいする事案が起きています。これを受けて、サイバーセキュリティに関する関係閣僚会議が11月6日に「サイバーセキュリティ緊急対策パッケージ」を決定し、政府として対応しているとしています。
そのうえで金融庁は、金融機関の利用者に次の4つをお願いしています。
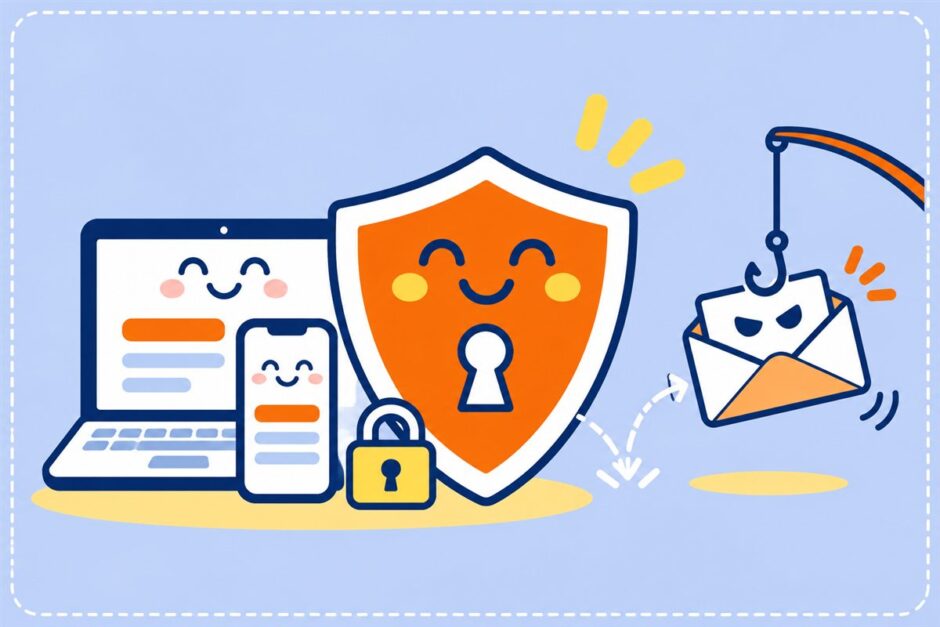
- 漏えいした情報が悪用され、実在の会社や役所などを名のる巧妙な不審メールが今後さらに増えるおそれがあるため、メール内のリンクを安易にクリックしない
- パスワードを使いまわさない
- フィッシング耐性のある多要素認証を使う
- 身に覚えのない取引の通知などがあったら、取引先の金融機関にすぐ連絡する
どの会社から、どんな情報が漏れたかといった個別の事案は、このお願いには書かれていません。
※出典:金融庁「現下の情勢を踏まえた金融機関利用者へのお願い」(令和8年11月6日)(2026年11月7日確認)
だれに関係する?
- 銀行・証券会社などに口座がある人:ネットバンキングやスマホアプリを使っている人は、とくに関係があります。
- ほかのサービスと同じパスワードを使っている人:どこかで漏れたパスワードが、別のサービスでためされるおそれがあります。
- 情報が漏れたという連絡を受けた人:その情報を使って、本物そっくりのメールが届くことがあります。
警察庁も、さまざまな事業者や団体を狙ったサイバー攻撃で情報流出が続いているとして、個人に対し、メールのリンクを安易に押さないこと、安全なパスワードを使いまわさないことなどをよびかけています。
※出典:金融庁「現下の情勢を踏まえた金融機関利用者へのお願い」、警察庁「サイバー警察局便り 2026 Vol.19」(令和8年10月23日更新)(2026年11月7日確認)
何をすればいい?
金融庁のお願いと広報チラシをもとに、今日からできることをまとめました。
- メール・SMSのリンクから入らない金融機関の名前のメールでも、にせものの場合があります。ログインはブックマークした公式サイトか、正規のアプリストアから入れた公式アプリから行います。
- パスワードをサービスごとに変える銀行・証券会社のパスワードを、ほかのサイトと同じにしていないか確かめます。同じものを使っていたら、それぞれ別のものに変えます。
- パスキーなどの多要素認証を設定する金融庁のチラシは、パスキー(指紋・顔認証やPINでログインするしくみ)や、マイナンバーカードも使えるPKI(公開鍵基盤)による認証を「フィッシングに耐性のある多要素認証」として紹介しています。使っている金融機関で設定できるか確かめます。
- 取引の通知を受け取れるようにするログインや出金、振込の通知をメールやアプリで受け取る設定にしておくと、身に覚えのない取引に早く気づけます。
- おかしいと思ったらすぐ金融機関へ身に覚えのない取引の通知が来たら、通知の中のリンクや電話番号ではなく、カードの裏面や公式サイトにある窓口に連絡します。
※出典:金融庁「現下の情勢を踏まえた金融機関利用者へのお願い」、金融庁「フィッシング耐性のある多要素認証等に係る官民一体・業界横断的な広報について」(令和8年4月16日、令和8年11月6日更新)の広報チラシ(2026年11月7日確認)
- 金融庁のチラシは、メールやSMSに届くワンタイムパスワードを使った多要素認証は、入力した情報をすぐに盗んで正規のサイトにログインする「リアルタイムフィッシング」などで突破される場合があるとしています。設定できるなら、パスキーなどを選ぶのが目安です。
- 偽物のサイトは、見た目では本物と区別できないことがあります。
- 取引先の金融機関からの情報流出が心配な人は、金融庁の金融サービス利用者相談室に相談できます。電話は0570-016811(IP電話からは03-5251-6811)、受付は平日10時〜17時です。10時〜11時は混み合うことがあります。ウェブ受付(https://www.fsa.go.jp/opinion/)は24時間です。
- 犯罪被害が心配なときは、警察相談専用電話「#9110」(24時間受付。土日祝などは当直または音声案内で対応)でも相談できます。
※出典:金融庁「個人情報流出の被害に遭われた方・ご心配のある方」(金融サービス利用者相談室のページ、案内資料PDF)、金融庁 広報チラシ「フィッシング耐性のある多要素認証編」「フィッシングメール注意喚起編」(2026年11月7日確認)
まとめ
- 金融庁は2026年11月6日、不正アクセスによる情報漏えいが相次いでいることを受けて、金融機関の利用者へのお願いを出した
- 同じ日に、政府は「サイバーセキュリティ緊急対策パッケージ」を決定した
- お願いは、メールのリンクを安易に押さない、パスワードを使いまわさない、フィッシングに強い多要素認証を使う、身に覚えのない取引はすぐ金融機関に連絡する、の4つ
- ログインはブックマークか公式アプリから。パスキーなどが使えるか確かめておく
- 心配なときは、金融サービス利用者相談室(0570-016811、平日10時〜17時)や「#9110」に相談できる
行政をよそおったメールへの注意はe-Taxが不審な通信の検知で一時停止、11月5日に再開でもまとめています。カードの選び方と管理はクレジットカードの選び方、口座の使い分けは普通預金と定期預金のちがいをどうぞ。
出典・参考にした情報
- 金融庁「現下の情勢を踏まえた金融機関利用者へのお願い」(令和8年11月6日)
- 金融庁「金融サービス利用者相談室」のページ(「個人情報流出の被害に遭われた方・ご心配のある方」、案内資料PDF)
- 金融庁「フィッシング耐性のある多要素認証等に係る官民一体・業界横断的な広報について」(令和8年4月16日、令和8年11月6日更新)と広報チラシ
- 警察庁「サイバー警察局便り 2026 Vol.19」(令和8年10月23日更新)
- いずれも2026年11月7日確認
【ご注意】この記事は2026年11月7日時点の金融庁などの発表をもとにした一般的な説明です。使える認証方法や通知の設定は金融機関によって違うため、各金融機関の公式サイトや公式アプリで確認してください。