
この記事に広告は含みません。内容はプレイドと各社の公式発表をもとに編集部がまとめたものです。情報は2026年11月18日に確認したものです。
- 「KARTE」に不正アクセス。全サービスを停止株式会社プレイドが提供するマーケティングツール「KARTE」が、2026年11月13日に不正アクセスを受けました。同社はKARTE全体のサービスを止めており、再開の時期は未定です。
- KARTEを使っていた企業の会員情報にも影響11月17日までに、JINS、ゴルフダイジェスト・オンライン(GDO)、クラブツーリズム、WOWOW、オーケーなどが、会員情報の漏えいや漏えいの可能性を発表しました。
- パスワードとカード情報は、この5社とも対象外5社とも、ログインパスワードとクレジットカード情報は含まれないとしています。ただ、メールアドレスや生年月日が含まれる会社があり、不審なメールなどへの注意が呼びかけられています。
何が起きた?
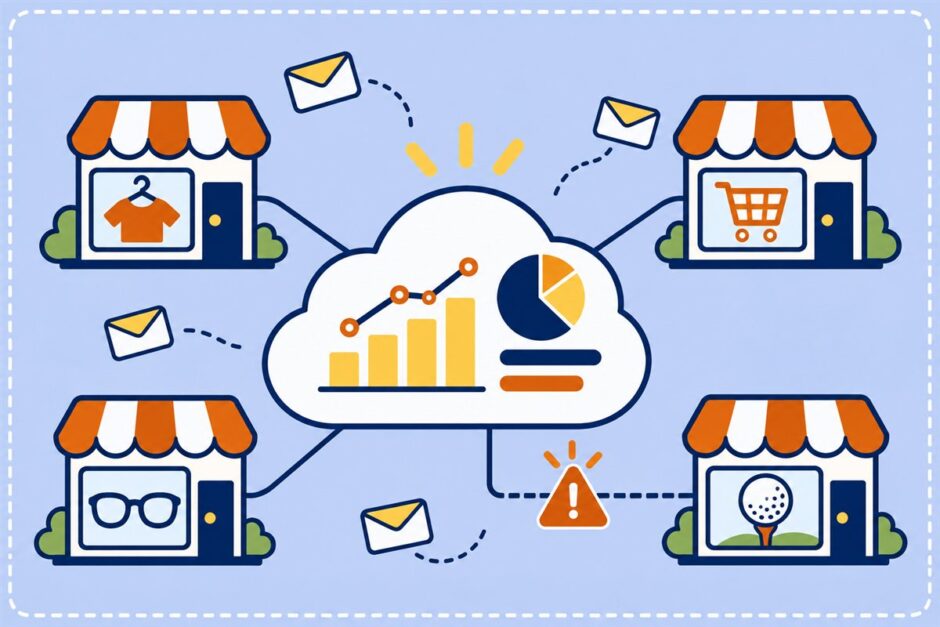
KARTEは、企業がWebサイトやアプリを訪れた人の行動を分析し、メールやお知らせを出し分けるためのツールです。プレイドによると、第三者がサーバーの弱点を突いて、システムやデータベースにつなぐための認証情報を盗み、データベースなどからデータを外部に読み出したとしています。
| 日付 | できごと |
|---|---|
| 11月13日(金) | 未明に不正アクセス。8時59分にプレイドが検知し、14時27分ごろからKARTEのサービスを順次停止。15時23分ごろ、攻撃元との通信の遮断などを完了 |
| 11月15日(日) | プレイドが各社に、会員情報の一部が漏えいした(または、その可能性がある)と報告 |
| 11月16日(月) | プレイドが漏えいについて公表 |
| 11月17日(火) | JINS、GDO、クラブツーリズム、WOWOW、オーケーなどが公表 |
プレイドが漏えいを確認したのは、KARTEのアカウント(利用企業の担当者などが使うもの)に登録されたメールアドレス79,249件、外部サービスとつなぐための認証情報、利用企業が取り込んでいたデータの一部です。取り込む項目は企業ごとに違うため、個人情報が含まれる可能性があり、件数は調査中としています。遮断のあと、新たな不正アクセスは確認されていないとしています。
※出典:株式会社プレイド「当社サービスへの不正アクセスに関するご報告」(2026年11月13日)、同「不正アクセスによる個人情報を含む可能性のある情報等の漏えいに関するお詫びとお知らせ」(2026年11月16日)、各社の発表(2026年11月18日確認)
だれに関係する?
KARTEを使っていた企業の会員です。公式のお知らせで内容を確かめられた5社をまとめました。
| 会社 | 対象 | 件数 | 含まれる 情報 |
|---|---|---|---|
| JINS | JINSオンラインショップ、JINSアプリ、LINE公式アカウントで会員登録した人 | 約1,829万件(漏えいの可能性がある最大値) | 会員ID、メールアドレス、姓、生年月日、年齢、性別、郵便番号、都道府県 |
| GDO | GDOのWebサイト・アプリの会員 | 最大6,974,506件(重複を含む) | 識別子ID、誕生日または誕生月、年代、郵便番号、メール配信の可否の情報 |
| クラブ ツーリズム | 11月12日時点のインターネット会員 | 約406万件 | 会員番号(暗号化して変換済み)、顧客番号、性別、年齢、生年月日(漏えいの可能性) |
| WOWOW | 番組・サービスの案内のために連携していた人 | 調査中 | 生年月日、性別、郵便番号、メールアドレス、内部管理用ID(漏えいの可能性) |
| オーケー | オーケーネットスーパー、オーケークラブ会員カードアプリの一部の人 | 23,332件(現時点の見込み) | 会員番号、メールアドレス、氏名、生年月日(漏えいの可能性) |
5社とも、ログインパスワードとクレジットカード情報は含まれないとしています。発表日はいずれも2026年11月17日です。GDOは、氏名・住所(郵便番号を除く)・電話番号・メールアドレスも含まれないとしています。ほかにもKARTEを使っていた企業はあり、ふだん使っているサービスの公式のお知らせを確かめてください。
※出典:ジンズ、ゴルフダイジェスト・オンライン、クラブツーリズム、WOWOW、オーケーの各お知らせ(いずれも2026年11月17日)(2026年11月18日確認)
何をすればいいか
- 使っているサービスのお知らせを確かめる会員になっているサービスが含まれていないか、各社の公式サイトのお知らせで確かめます。JINSとオーケーは、対象の人へ順次メールなどで連絡するとしています。
- 不審なメール・SMS・電話のリンクは開かない各社とプレイドは、会社名をかたる不審な連絡が届くおそれがあるとしています。心当たりのないメールのURLや添付ファイルは開かず、個人情報やパスワードを入力しないようにします。オーケーとGDOは、メールや電話でパスワードや決済情報を尋ねることはないとしています。
- サイトやアプリは自分で開く消費者庁は、SMSやメールのURLからではなく、ブックマークした正しいサイトやアプリから使うよう呼びかけています。
- パスワードの使い回しをやめる今回の5社ではパスワードは対象外ですが、消費者庁は、推測されにくいパスワードにして使い回さないこと、多要素認証やパスキーを使うことをすすめています。同じパスワードを複数のサービスで使っていれば、見直すきっかけにできます。
- カードの明細をこまめに見る消費者庁は、クレジットカードやキャリア決済などの利用明細をこまめに確かめ、身に覚えのない請求があればすぐカード会社に連絡するよう案内しています。
- JINS、WOWOW、オーケーでは、メールアドレスが対象に含まれています。「お詫び」「返金」「確認」などをうたうメールのリンクから手続きしないようにします。
- 問い合わせるときは、届いた連絡に書かれた番号ではなく、公式サイトで確かめた窓口を使います。たとえばJINSはお客さま情報専用窓口(0120-587-828)、WOWOWはカスタマーセンター(0120-580-807)、クラブツーリズムはお客様特設窓口(0120-678-786)、オーケーはお客様相談室(045-263-6987)を案内しています。
- プレイドの調査は続いており、対象の会社や件数が今後変わる可能性があります。不安なときは、消費者ホットライン188に相談できます。
※出典:各社のお知らせ(2026年11月17日)、プレイドの発表(2026年11月16日)、消費者庁「インターネットの安全・安心な利用」(2026年11月18日確認)
家計簿のつけ方では、身に覚えのない支払いに気づくための家計の記録をまとめています。
まとめ
- プレイドの「KARTE」が2026年11月13日に不正アクセスを受け、全サービスを停止した。再開時期は未定
- プレイドは11月16日、利用企業が取り込んでいたデータの一部などが漏えいしたと発表。件数は調査中
- JINS(約1,829万件)、GDO(最大6,974,506件)、クラブツーリズム(約406万件)、オーケー(23,332件)、WOWOW(調査中)などが11月17日に公表
- 5社とも、ログインパスワードとクレジットカード情報は含まれないとしている
- 不審なメール・SMS・電話のリンクは開かず、サイトやアプリは自分で開く。パスワードの使い回しをやめ、カードの明細も確かめる
ほかの会員情報の漏えいはノジマオンラインの会員情報漏えいのニュースとニトリの個人情報流出の可能性のニュースでまとめています。不審なメールやパスワードの備えは金融庁の利用者へのお願いのニュースもあわせてどうぞ。
出典・参考にした情報
- 株式会社プレイド「当社サービスへの不正アクセスに関するご報告」(2026年11月13日)
- 株式会社プレイド「不正アクセスによる個人情報を含む可能性のある情報等の漏えいに関するお詫びとお知らせ」(2026年11月16日)
- ジンズ「外部委託先への不正アクセスによるお客さまの個人情報漏えいに関するお詫びとお知らせ」(2026年11月17日)
- ゴルフダイジェスト・オンライン「当社が利用する外部サービス『KARTE』への不正アクセスによるお客様情報の漏えいに関するお詫びとお知らせ」(2026年11月17日)
- クラブツーリズム「株式会社プレイドで発生した不正アクセスによる個人情報漏えいの可能性に関するお詫びとお知らせ」(2026年11月17日)
- WOWOW「業務委託先に対する不正アクセスに伴うお客さまの個人情報漏えいの可能性に関するお知らせとお詫び」(2026年11月17日)
- オーケー「外部システム(委託先)への不正アクセスによる会員情報漏えいの可能性に関するお詫びとお知らせ」(2026年11月17日)
- 消費者庁「インターネットの安全・安心な利用」
- いずれも2026年11月18日確認
【ご注意】この記事は2026年11月18日時点の公式の発表をもとにしています。調査は続いており、対象の会社や件数、内容は変わることがあります。最新の情報は、プレイドと各社の公式サイトで確認してください。